Adresų apsinuodijimas ir piniginių ištuštinimo programos: mechanizmai, įspėjamieji ženklai ir veiksmai praradus lėšas
Paskelbta: Paskutinį kartą peržiūrėta: Redakciniai standartai
Adresų apsinuodijimas ir piniginių ištuštinimo programos yra du būdai, kaip kriptovaliutos gali būti prarastos be jokio piniginės pažeidimo. Apsinuodijimas į jūsų operacijų istoriją įdeda panašų adresą, laukdamas, kol jį nukopijuosite. Ištuštinimo programa gauna parašą leidimui, kuris vėliau leidžia užpuolikui perkelti žetonus. Patikrinkite visus adresus, perskaitykite kiekvieną pasirašymo raginimą, atšaukite nenaudojamus leidimus. Praradus lėšas, greitis yra svarbus, nors grąžinimas negali būti pažadėtas.
Dėl konkretaus atvejo klausimų rašykite mums čia:
Du skirtingi metodai, vienas bendras trūkumas
Šios dvi schemos skiriasi išvaizda, tačiau turi bendrą mechanizmą: abi priklauso nuo veiksmo, kurį atlieka vartotojas. Nė vienu atveju pati piniginė nėra nulaužta. Vienas kelias apima lėšų siuntimą netinkamu adresu; kitas – pasirašymą leidimo, kuris nebuvo suprastas.
Tai paaiškina, kodėl aparatinė piniginė ar stiprus slaptažodis neapsaugo nuo nė vienos schemos. Piniginė vykdo gautą nurodymą. Apsauga priklauso nuo sulėtėjimo dviejuose sprendimo taškuose: kopijuojant adresą ir tvirtinant parašo užklausą.
Kaip veikia adresų apsinuodijimas
Užpuolikas stebi blokų grandinę ieškodamas piniginių, kurios dažnai atlieka operacijas. Jie sukuria adresą, atitinkantį pirmą ir paskutinį vartotojo valdomo adreso simbolius, tada įterpia jį į operacijų istoriją. Kai kurie užpuolikai iš panašaus adreso išsiunčia nedidelę sumą. Kiti inicijuoja nulinės vertės žetonų perkėlimą, kad istorijoje atrodytų, jog buvo atliktas mokėjimas panašiam adresui.
Klaida paprastai pasireiškia vėliau, kai tam pačiam gavėjui reikia atlikti kitą mokėjimą. Atidaromas istorijos sąrašas, nukopijuojamas įrašas, kuris atrodo teisingas, ir siuntimas atliekamas. Kadangi daugelis piniginių rodo tik pirmą ir paskutinį simbolius, o jie sutampa, klaidą lengva nepastebėti. Patvirtintos operacijos atšaukti negalima.
Šiuo atveju joks įsilaužimas neįvyko, o raktai išlieka saugūs. Pastebėtas trūkumas yra pasitikėjimas istorijos sąrašu. Kopijuokite adresus iš išsaugoto kontakto arba iš gavėjo, patikrinkite visą eilutę, o kai suma didelė, pirmiausia atlikite nedidelį bandomąjį mokėjimą.
Piniginių ištuštinimo įrankiai ir žetonų leidimai
Žetono leidimas yra išmaniąjai sutarčiai suteiktas leidimas, leidžiantis jai perkelti vieną žetono tipą iš piniginės. Prekybos ir skolinimo programos to prašo, kad galėtų atlikti veiksmą paspaudus mygtuką. Ši dalis yra standartinė. Rizika kyla todėl, kad leidimas paprastai lieka aktyvus ir palikus svetainę, ir dažnai nustatomas kaip neribotas.
Piniginių ištuštinimo įrankis yra programinės įrangos rinkinys, kurį sukčiai naudoja apgaulingose svetainėse, netikruose airdrop‘uose ar pažeistuose tinklalapiuose. Šis rinkinys ragina lankytoją prijungti kriptovaliutų piniginę ir tada patvirtinti parašą. Šis veiksmas gali būti leidimo forma, pasirašytas pranešimas, suteikiantis leidimą, arba tiesioginis žetono perkėlimas. Kai leidimas suteikiamas, užpuolikas gali išimti žetonus, galbūt po kelių savaičių delsimo. Atsijungimas nuo svetainės neatšaukia įgaliojimo.
Veiksmažodžiai prašyme kelia riziką. Patvirtinti, leisti, padidinti limitą ir nustatyti leidimą visiems – kiekvienas iš jų perduoda kontrolę virš žetonų ar NFT kitai šaliai. Prašymas, kuris nereikalauja mokesčio, vis tiek gali pakenkti, nes pasirašytam pranešimui nereikia jokio mokėjimo.
| Šablonas | Naudotojo veiksmas | Išvaizda | Ar atšaukimas suteikia kokią nors pagalbą? |
|---|---|---|---|
| Adreso apsinuodijimas | Nukopijuokite adresą iš savo operacijų istorijos, kuris atrodo panašiai, tada siųskite lėšas ten | Minimalus pervedimas, išsiųstas iš jūsų adresą primenančio adreso, po kurio seka įprastas siuntimas | Ne. Kai išsiųsta, pervedimo atšaukti negalima, ir nėra jokio leidimo atšaukti. |
| Ištuštinimas per tokeno patvirtinimą | Pasirašykite approve arba set-approval-for-all užklausą | Teiginio, patvirtinimo arba kaldinimo raginimas netikroje svetainėje, po kurio seka leidimo užklausa jūsų piniginėje | Taip, bet tik nuo būsimų nuostolių. Atšaukimas blokuoja vėlesnius išėmimus, neatšaukdamas jau paimto. |
| Ištuštinimas per pasirašytą pranešimą | Vykdant pranešimo parašą, suteikiamas leidimas. Šis procesas paprastai nereikalauja jokio mokesčio. | Prašymas „pasirašyti, kad tęstumėte“, kuris rodomas nemokamai | Leidimo pasireiškimas skiriasi priklausomai nuo veiklos; todėl tokenų perkėlimas į kitą adresą yra potencialiai saugesnis veiksmas. |
| Sėklinės frazės vagystė | Sėklinės frazės pateikimas sukčiavimo svetainėms, programoms ar palaikymo personalui kelia didelę riziką. | Atkūrimo žodžio prašymas vyksta per „patvirtinkite savo piniginę“ formas arba vidinius palaikymo pokalbius. | Kadangi užpuolikas išlaiko rakto kontrolę, jis gali jūsų vardu pasirašyti veiksmus. Likusios lėšos turėtų būti perkeltos. |
Aptikimo metodas: rizikos nustatymas prieš pasirašant pranešimą ar pervedant lėšas
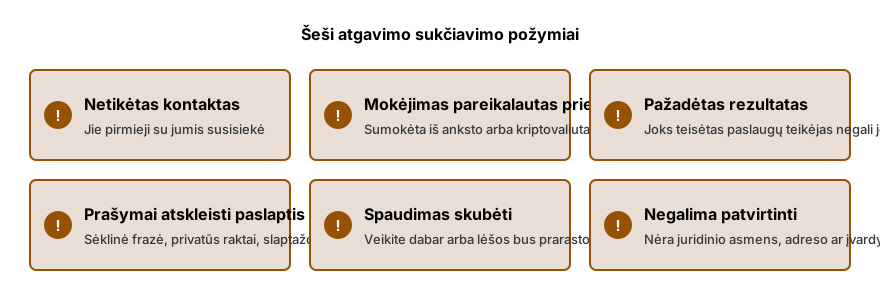
Dideli finansiniai nuostoliai atsiranda, kai pranešimas skatina veikti greitai. Patartina sustoti ir pasitikrinti šį rizikų sąrašą.
- Netikėti žetonai, NFT pervedimai ar daliniai kiekiai turėtų kelti atsargumą, nes jie rodo galimą riziką. Neatlikite keitimų, pardavimų ir nespauskite nuorodų.
- Programėles atidarykite iš savo žymių, o ne iš skelbimų, tiesioginių žinučių ar atsakymuose paskelbtų nuorodų.
- Prieš pasirašydami patikrinkite, ką rodo piniginė. Kai prašoma patvirtinti žetonų leidimą dėl pretenzijos ar prisijungimo, paklauskite, kodėl to reikia.
- Į neribotus leidimus žiūrėkite įtariai. Jei programėlė leidžia redaguoti sumą, įveskite tik tiek, kiek reikia operacijai.
- Patikrinkite visą adresą, o ne tik pirmą ir paskutinį simbolius, ir išsaugokite kontaktus tiems, kuriems mokate pakartotinai.
- Taupymo lėšas laikykite piniginėje, kuri niekada nesusijungia su svetainėmis, o naujoms programėlėms išbandyti turėkite atskirą piniginę su mažu likučiu.
- Naudodami aparatinę piniginę, palyginkite įrenginio ekrane rodomus duomenis su kompiuterio ekranu. Jei jie nesutampa, sustokite.
Leidimų atšaukimas apskritai
Atšaukimas siunčia naują operaciją, kuri grąžina vieną leidimą į nulį, vienam žetonui ir vienai programėlei. Taikomas tinklo mokestis, ir tik blokų grandinėje saugomus leidimus galima taip pakeisti.
Jūsų piniginėje gali būti leidimų ekranas, o daugelis blokų naršyklių siūlo žetonų patvirtinimo tikrintuvą. Taip pat yra atskirų atšaukimo įrankių. Prie bet kurio iš jų prieikite patys įvesdami adresą, niekada nenaudodami nuorodos žinutėje. Dažnai galite patikrinti adresą neprisijungę piniginės, todėl pradėkite nuo to.
Atšaukimas blokuoja būsimus išėmimus, bet neatsiima jau išsiųstų lėšų. Jis taip pat neveikia, kai užpuolikas turi jūsų sėklinę frazę ar privatų raktą, nes jie gali pasirašyti jūsų vardu. Tokioje situacijoje sukurkite naują piniginę švariame įrenginyje ir perveskite, kas liko.
- Peržiūrėkite kiekvieno naudojamo adreso patvirtinimus, eidami per vieną tinklą vienu metu.
- Atšaukite kiekvieną leidimą, kurio negalite atpažinti, ir bet kokį neribotą leidimą, kuris nebetarnauja jokiam tikslui.
- Padengkite mokestį iš savo piniginės. Atsisakykite bet kokio nepažįstamojo, siūlančio atlikti atšaukimą už jus.
- Kartokite patikrinimą kas kelis mėnesius ir bet kurią dieną, kai pasirašėte ką nors neįprasto.
Veiksmai po lėšų ištuštinimo arba pervedimo netinkamu adresu
Prieš reaguodami surinkite faktus. Nustokite pasirašyti ir uždarykite puslapį, bet prieš tai padarykite ekrano kopiją ir užsirašykite jo adresą. Tada atidarykite savo piniginę blokų naršyklėje ir suraskite transakciją, kuri perkėlė lėšas, kartu su leidimu ar žinute, kuri buvo prieš ją.
- Užsirašykite transakcijų maišas, susijusius adresus, tinklą, sumas ir laiko žymas.
- Išsaugokite svetainės adresą, skelbimą ar žinutę, kuri jus ten nukreipė, ir bet kokį susijusį pokalbį.
- Jei gali būti, kad raktai buvo atskleisti, perveskite likusias lėšas į naują piniginę, sukurtą švariame įrenginyje. Jei ne, pirmiausia atšaukite atvirus leidimus.
- Jei lėšas galima atsekti iki kriptovaliutų biržos, praneškite tai biržai. Pateikite pranešimą policijai arba nacionalinei kibernetinių nusikaltimų tarnybai ir pasilikite nuorodos numerį.
- Laikykite pasiūlymus atšaukti operaciją ar atkeršyti užpuolikui kaip tolesnį sukčiavimą. Ignoruokite juos.
Galimi grąžinimai ir kada kreiptis toliau
Blokų grandinės pervedimai yra galutiniai, todėl daugeliu atvejų nuostoliai yra negrįžtami. Ribotas atvejų skaičius palieka galimybę. Lėšos gali patekti į biržą arba pas stabiliosios monetos emitentą, galintį savo nuožiūra jas įšaldyti, arba klaidingo adreso turėtojas gali sutikti grąžinti lėšas. Greiti veiksmai ir švari maišų istorija padidina tikimybę, nors joks rezultatas nėra garantuotas.
Mūsų vaidmuo apima veiksmus toje galimybių erdvėje. Nepriklausomi analitikai seka lėšas, mes surenkame įrodymus ir parengiame įšaldymo prašymus bei ataskaitas. Mes neturime galimybės atšaukti operacijos ar priversti ką nors grąžinti lėšas. Pirmasis įvertinimas yra nemokamas, o mokesčiai aptariami tik po to, kai nurodome, ar pagalba įmanoma. Sekimas remiasi viešais blokų grandinės duomenimis, todėl niekam iš mūsų pusės nereikia jūsų sėklinės frazės, privataus rakto ar slaptažodžių.
Dažnai užduodami klausimai
Jei atjungiu savo piniginę nuo svetainės, ar tai panaikina mano jai suteiktą leidimą?
Ne. Atjungimas uždaro tik sesiją tarp svetainės ir piniginės. Žetono leidimas yra blokų grandinėje ir lieka aktyvus, kol nėra panaikintas. Po bet kokio įtartino prašymo peržiūrėkite savo leidimus ir panaikinkite tuos, kurių nepripažįstate.
Ar galima atgauti lėšas po pervedimo į užnuodytą adresą?
Daugeliu atvejų ne. Pervedimas yra galutinis, o užpuolikas valdo adresą. Grąžinimas įvyksta tik tada, kai adresas priklauso paslaugai, kuri nori veikti, dažniausiai biržai. Nedelsdami praneškite su operacijų maišomis ir laikykite kiekvieną, žadantį atšaukimą, rizika.
Ar leidimo panaikinimas kainuoja pinigus?
Taip. Panaikinimas pats savaime yra operacija, todėl taikomas tinklo mokestis, kuris kinta priklausomai nuo paklausos. Pateikite jį iš savo piniginės. Mokėjimas trečiajai šaliai už šią užduotį daugeliu atvejų nereikalingas, o bet kas, siūlantis mokamą panaikinimo paslaugą, yra įspėjamasis ženklas.
Ar aparatinė piniginė apsaugo nuo lėšų ištuštinimo programų?
Aparatinė piniginė laiko raktus atokiai nuo kompiuterio, apsaugodama nuo kenkėjiškų programų, tačiau įrenginys pasirašo viską, ką vartotojas patvirtina. Patvirtintas kenkėjiškas prašymas yra vykdomas įrenginio. Reikėtų perskaityti informaciją, rodomą įrenginio ekrane, ir atmesti viską, kas netikėta.
Kaip vartotojas gali atskirti, ar neprašytas žetonas piniginėje yra spąstai?
Daugeliu atvejų neprašytas žetonas turėtų būti laikomas spąstais. Jo keitimas, pardavimas ar prie jo pridėtų nuorodų atidarymas kelia riziką. Tokie žetonai paprastai siunčiami siekiant privilioti turėtoją į svetainę, prašančią parašo. Žetoną galima paslėpti piniginėje ir ignoruoti.
Kaip galime padėti
- DeFi išnaudojimai ir tiltų atakos: pagalbos tarnyba. Sekimas, įspėjimai ir pranešimai po DeFi išnaudojimo, tiltų atakos ar piktybinio patvirtinimo.
- Pavogtų kriptovaliutų sekimas ir įšaldymo prašymai. Sekite pavogtą kriptovaliutą blokų grandinėje; įšaldymo prašymai siunčiami biržoms ir emitentams, pagrįsti policijos pranešimu.
- Lėšų susigrąžinimas iš išmaniųjų sutarčių ir pervedimo klaidų. Klaidingas adresas, netinkamas tinklas arba įšaldyta sutartis: peržiūrėkite galimybes ir susisiekite su tinkama šalimi.
- Kriptovaliutų sukčiavimo atvejų pagalba. Atsakas į kriptovaliutų sukčiavimą keturiomis dalimis: įvertinimas, įrodymų byla, lėšų sekimas, įšaldymo prašymai.
Šio puslapio turinys yra bendro pobūdžio ir nėra teisinė konsultacija.