Передача документів сервісу відновлення криптоактивів: що надавати, а що ні
Опубліковано: Остання перевірка: Редакційні стандарти
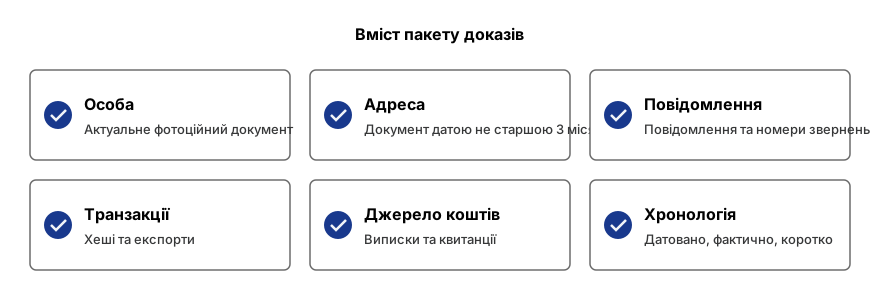
Розкриття інформації має бути поступовим. Для початкової оцінки зазвичай достатньо короткого письмового опису з публічними даними: хешів транзакцій, адрес гаманця та дат. Виписки та документи, що засвідчують особу, належать до пізнішого етапу — після верифікації отримувача та письмово узгоденого обсягу робіт. Сід-фразу, приватний ключ, пароль, одноразовий код або віддалений доступ до пристрою не можна розкривати ніколи, незалежно від того, хто це вимагає та які наводить обґрунтування.
З питань щодо конкретної справи напишіть нам тут:
Передавайте поетапно, а не все одразу
Жертви втрати криптоактивів отримують запити на документи від криптобірж, банків, поліції, юристів і сервісів відновлення. Шахраї знають про цю схему. Деякі фальшиві сервіси існують головно для збору документів, що засвідчують особу, доступу до гаманця або того й іншого.
Легітимний постачальник послуг потребує фактів про інцидент. Секрети, що дають контроль над гаманцем, йому потрібні рідко. Поетапне розкриття, з попередньою перевіркою кожної сторони, дає справжньому постачальнику те, що йому потрібно, а фальшивому — дуже мало.
| Етап | Що можна передавати | Умова |
|---|---|---|
| 1. Початковий розгляд | Короткий письмовий опис, назви задіяних платформ, відповідні дати та суми, хеші транзакцій і публічні адреси гаманця. | Попередня перевірка, що сторона існує. Документи, що підтверджують особу, на цьому етапі зазвичай не потрібні. |
| 2. Коли письмовий обсяг робіт погоджено | Виредаговані виписки, логи чатів, скриншоти, повідомлення та номер заяви до поліції. | Сторону верифіковано, а обсяг робіт, модель оплати та доступ до справи опрацьовано. |
| 3. Коли цього вимагає подання | Підписані форми, докази володіння та записи про особу й адресу. | Документи, що підтверджують особу, доцільно передавати безпосередньо відповідній платформі чи органу. Ця процедура потребує налагодження безпечного каналу, визначеного отримувача та чіткої мети передачі даних. |
| Ніколи, на жодному етапі | Сід-фрази, приватні ключі, паролі акаунтів, одноразові коди підтвердження та надання віддаленого доступу до системи. | Жодна причина не робить їх передавання безпечним. Запит на будь-що з цього є тривожним сигналом. |
Що не можна передавати
Ці елементи передають контроль, а не інформацію. Володіння ними дозволяє переміщувати кошти або захопити облікові записи. Жодна легітимна оцінка, відстеження чи подання документів їх не потребують, тож будь-який запит на них є сигналом ризику.
- Сід-фраза або фраза відновлення, зокрема її фотографії.
- Приватні ключі — як експортовані файли ключів, так і ключі, збережені у застосунку гаманця.
- Паролі та PIN-коди до гаманців, криптобірж, електронної пошти, банківських сервісів і телефона.
- Одноразові коди, коди автентифікатора та резервні коди.
- Віддалений доступ до комп'ютера або телефона, зокрема сеанси спільного перегляду екрана.
- API-ключі з правами на торгівлю чи виведення коштів, а також повні номери карток разом із кодом безпеки.
- Скан або скриншот будь-якого з перелічених вище елементів. Перевіряйте кожне зображення на наявність краю екрана, де видно код або фразу відновлення.
Замаскуйте дані перед надсиланням
Маскування — це вилучення деталей, які наступний крок не потребує. Це обмежує шкоду, якщо файл згодом витече. Застосовуйте приховування належним чином: чорний прямокутник, намальований поверх тексту в редагованому PDF, часто залишає текст під ним недоторканим, і будь-хто може його скопіювати.
Використовуйте інструмент, який видаляє текст, роздрукуйте сторінку в новий PDF або зробіть скриншот замаскованого результату й надішліть саме зображення. Приховані деталі файлу теж потрібно вилучити. Фотографії та документи можуть містити метадані, як-от дати, назви пристроїв і місця розташування.
- Замаскуйте номери документів, які запит не вимагає, повні номери карток, несуттєві записи у виписках та імена осіб, які не стосуються справи.
- Залишайте видимими ті деталі, що мають значення: ваше ім'я, ідентифікатори рахунку або гаманця, дати, суми та відповідні рядки.
- Позначте копію як редаговану та збережіть нередагований оригінал. Ніколи не змінюйте число чи дату.
- Розмістіть на копіях документів, що засвідчують особу, видиму позначку, наприклад ім'я отримувача та дату — це ускладнює повторне використання копії.
- Якщо платформа, підрозділ поліції чи суд запитує нередаговані файли, за можливості передавайте ці файли безпосередньо цьому органові.
Вибір безпечних способів передачі даних
Канали передачі, запропоновані сервісом, слід звіряти з надійним джерелом. Необхідно перевіряти домен, заходячи на нього вручну. Соціальні мережі, публічні групові чати та незахищені посилання для спільного доступу становлять ризик.
- Надавайте перевагу порталу для завантаження з сайту, на який ви перейшли вручну, наскрізно зашифрованому обміну повідомленнями або захищеній електронній пошті.
- Використовуйте терміни дії та пароли для посилань на спільні папки; налаштування публічного доступу має бути вимкнено.
- Захищайте архівні файли надійним паролем. Пароль слід передавати окремим каналом зв'язку, наприклад особистим телефонним дзвінком.
- Передавання даних слід здійснювати, уникаючи пристроїв, підозрюваних у зараженні, та публічних мереж Wi-Fi.
- Ведіть детальний запис із зазначенням переданих даних, часу, отримувача та використаного способу.
- У письмовій формі запитуйте інформацію про тривалість зберігання файлів і порядок їх остаточного видалення після вирішення справи.
Перевірка особи контрагента
Верифікація організації передує поданню документації за межами початкового етапу. Репутабільні фірми вимагають таких перевірок і надають письмове підтвердження. Наявні гайди щодо шахрайства з відновленням коштів містять розширений чекліст, застосовний до будь-якої співпраці з сервісом.
- Повна зареєстрована назва, реєстраційний номер та адреса, перевірені в офіційному реєстрі компаній відповідної країни.
- Хто саме переглядатиме ваші документи: співробітники, незалежні юристи, незалежні спеціалісти. Запитайте імена та ролі в письмовому описі обсягу робіт.
- Чи має юрист ліцензію. Перевірте це самостійно в адвокатському або юридичному реєстрі, ніколи не за посиланням, яке вони надають.
- Чи звернулися вони до вас першими. Холодний контакт після втрати коштів — найпоширеніша ознака небезпеки.
- Чи вимагають вони гроші, доступ або секрети, перш ніж пояснити, що саме збираються робити.
Ознаки чесної обіцянки конфіденційності
Кожен постачальник послуг може стверджувати, що ваші дані в безпеці. Чесна обіцянка є конкретною, зафіксованою письмово та відвертою щодо своїх обмежень. Вона визначає, що саме охоплюється, хто може мати доступ, дозволені цілі використання, строк зберігання та те, як можна запросити видалення.
Наш письмовий опис обсягу робіт визначає, які члени команди матимуть доступ до ваших документів, і кожен документ затверджується вами перед передачею. Запитуйте еквівалентні письмові умови від будь-якого постачальника послуг.
| Пункт | Як виглядає чесне зобов'язання | Тривожний сигнал |
|---|---|---|
| Обсяг охоплення | Кожен документ і деталь, які ви надаєте, незалежно від формату | Обіцянка, обмежена «чутливими» матеріалами, причому цей термін ніде не визначено |
| Хто має доступ | Названі співробітники та названі незалежні партнери, яким це потрібно для роботи, кожен із письмовими зобов'язаннями | «Надійні треті особи», чиї імена та ролі не вказано |
| Мета використання | Обробка виключно для оцінки та ведення вашої справи | Використання файлів для маркетингових операцій, продажу даних або управління активами клієнтів. |
| Зберігання та видалення | Файли зберігаються протягом визначеного строку та видаляються на запит, з урахуванням юридичних зобов'язань. | Умови видалення не запропоновано або у видаленні відмовлено |
| Надана інформація | Розкриття відбувається, коли цього вимагають юридичні норми, при цьому повідомляється обсяг таких вимог. | Заяви про абсолютну приватність, яку стандарти безпеки не можуть стабільно забезпечити. |
| Статус авторизації | Кожен отримувач отримує лише те, що ви схвалили | Матеріали, надіслані від вашого імені без попереднього запиту |
Якщо ви вже поділилися занадто багато
Обережні власники рахунків теж з цим стикаються, і ситуацію зазвичай можна виправити. Дотримуйтеся послідовності нижче та ведіть запис кожного кроку із зазначенням дати. Якщо згодом вам потрібна допомога з упорядкуванням доказів, замовте безкоштовну оцінку. Ми письмово повідомляємо, чи можлива допомога, і ніколи не запитуємо ваші секрети.
- Передача сід-фрази або приватного ключа означає, що гаманець слід вважати скомпрометованим. Необхідна дія — створити новий гаманець на чистому пристрої та перевести залишок коштів.
- Якщо було передано пароль або код, негайно змініть його, завершіть усі активні сеанси та налаштуйте новий метод двофакторної автентифікації.
- Якщо було надано віддалений доступ: закрийте з'єднання, видаліть програмне забезпечення, запустіть перевірку безпеки та змініть паролі з іншого пристрою.
- Документи, що підтверджують особу, які потрапили до неперевіреної особи, потребують подальших дій: повідомте свій банк, з'ясуйте, чи діють у вашій країні попередження про шахрайство або кредитний моніторинг, і стежте за рахунками, відкритими на ваше ім'я.
- Подайте заяву до поліції або національної служби боротьби з кіберзлочинами щодо інциденту, а потім запишіть наданий ними референсний номер.
Часті запитання
Чи потрібно надсилати паспорт до початку безкоштовної оцінки?
У більшості випадків — ні. Короткий письмовий опис разом із публічними даними, такими як хеші транзакцій, адреси гаманців і дати, зазвичай достатній для початкової оцінки. Документи, що підтверджують особу, належать до пізнішого етапу, коли подання вимагає їх. У цей момент безпечніше надіслати їх безпосередньо платформі чи органу, який їх запитує.
Чи можна без ризику надсилати скриншоти облікового запису криптобіржі?
У більшості випадків так, за умови що кожне зображення перевірено перед надсиланням. Переконайтеся, що на ньому немає одноразового коду, API-ключа, фрази відновлення або повного номера картки, і видаліть будь-які деталі, які не потрібні на наступному кроці. Збережіть оригінальні скриншоти, оскільки рецензент може запросити їх пізніше.
Сервіс хоче підключитися до мого комп'ютера, щоб перевірити мій гаманець. Чи варто це дозволяти?
Ні. Віддалений доступ передає іншій стороні контроль над вашим пристроєм, вашими рахунками та всім, що видно на екрані. Чесна оцінка, відстеження чи подання зазвичай цього не потребують. Сприймайте такий запит як шахрайство і припиніть контакт.
Як довго сервіс відновлення повинен зберігати мої документи?
Єдиного правила немає, а терміни зберігання в деяких юрисдикціях встановлені законом. Запросіть термін у письмовій формі та запитайте, як видаляються файли після закриття справи. Постачальник, який не може відповісти, не готовий зберігати ваші дані.
Чи може який-небудь постачальник гарантувати, що ваші документи назавжди залишаться недоступними для сторонніх?
Жоден чесний постачальник послуг не може так стверджувати. Робота може вимагати передачі файлів названим юристам чи спеціалістам, а закон може зобов'язати розкрити їх владі чи суду. Чесна обіцянка вказує ці обмеження та просить згоди, перш ніж файли кудись передаються.
Чим ми можемо допомогти
- Робота з цифровими доказами у криптосправах. Чати, скриншоти та записи можна зафіксувати, задокументувати й упорядкувати для використання поліцією, платформами чи юристами.
- Допомога у поверненні коштів після крипто-шахрайства. Реагування на крипто-шахрайство у чотирьох частинах: оцінка, файл доказів, відстеження коштів, запити на заморожування.
- Відновлення паролів гаманця та файлів гаманця. Забули пароль або файл пошкоджено: перевірені незалежні спеціалісти спробують відновлення.
- Відстеження вкраденої криптовалюти та запити на заморожування. Відстежуйте вкрадену криптовалюту в блокчейні; запити на заморожування надсилаються криптобіржам та емітентам, із заявою до поліції.
Зміст цієї сторінки має загальний характер і не є юридичною консультацією.